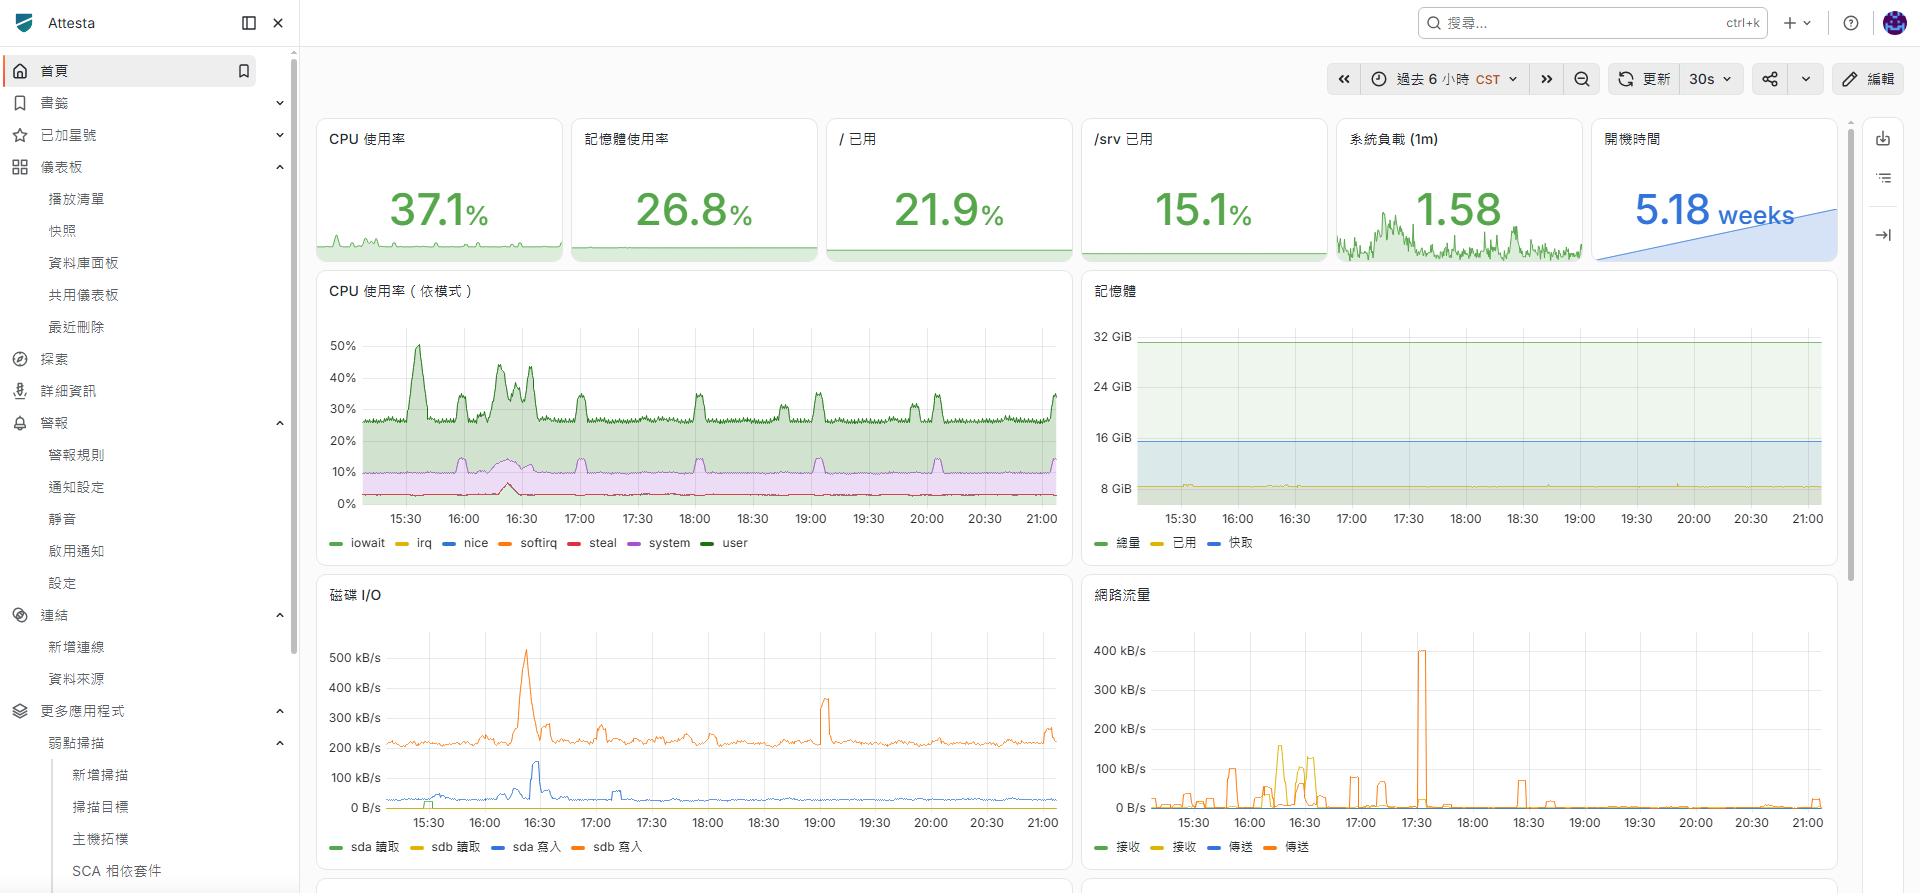
監控看的是現在,
掃描問的是會不會被打進來
很多公司有監控就停在那裡:機器沒掛、流量正常,看起來一切安好。但稽核與標案要的是另一件事——系統有哪些已知漏洞、修了沒有、修完有沒有驗證。Attesta 把這兩件事放在同一套後台,不必再多養一套工具、多請一次外部檢測。
一兩個人顧幾十台機器,異常要自己找上你,而不是你去翻。
要能對應防護基準條文的檢測紀錄,不是一份工具原始輸出。
交付前要附安全測試報告,臨時外包檢測既貴又趕不上時程。
第三方套件有沒有帶已知漏洞進來,要靠 SCA 盤出來才知道。
平台上有什麼
點下面的頁籤,看各模組實際的操作畫面。
{{ activeTitle }}
{{ activeBody }}
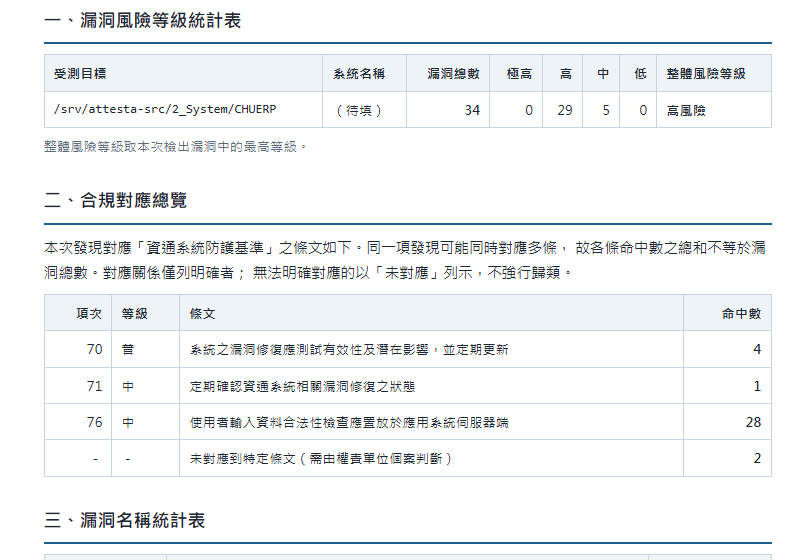
掃完直接產出安全測試報告
不是丟一包工具輸出給你自己整理。報告含風險分級統計、合規條文對應、檢測有效性驗證與結論建議。
宏銓做的不只是賣授權
幾台主機、哪些服務對外、誰要收警報。
裝好 agent 與資料來源,儀表板照你的重點排。
先掃一輪拿到基線報告,知道現在欠什麼。
高風險項目協助排優先序,修完再驗一次。
查核期間協助產出報告與說明文件。
其他代理產品線
資安很少只缺一塊。可依現況盤點後組合,不必一次全買。
EDR、郵件過濾與勒索軟體防護,涵蓋分散據點的人員裝置。
多因子驗證、權限盤點與特權帳號管理,降低內部風險。
備份策略設計、還原演練與保留政策,對應法遵要求。
集中日誌、告警與年度稽核文件產出,減少人工整理。
採購前常被問到
部署要開什麼權限?會不會影響營運?
監控端以 agent 收集系統指標,屬唯讀;弱點掃描可排在離峰時段執行,掃描強度與範圍都能指定。實際條件在環境盤點時一起確認。
資料放在哪裡?
可部署在貴公司自有環境或指定機房,指標與掃描結果留在你的資料庫內。若需雲端代管,依合約約定區域與保留期限。
報告能直接交給稽核或業主嗎?
報告已含風險分級統計、資通系統防護基準條文對應、檢測方法與工具版本附錄,多數稽核與標案場景可直接附件;特殊格式需求可另外調整。
和既有的防毒或防火牆衝突嗎?
不衝突,職責不同。Attesta 負責看見與檢測,端點防護負責阻擋,兩者通常並存;現有工具我們也會一起盤點避免重複投資。
授權怎麼計價?
依納管主機數與掃描模組組合計價,可先以實際台數估算。詳細報價由業務依貴公司規模提供。
可以只買掃描、不要監控嗎?
可以分階段導入。常見做法是先上監控與警報穩住日常,下一階段再把弱點掃描與報告納進年度稽核流程。
先掃一台,
再決定要不要買
告訴我們有幾台主機、哪些服務對外、有沒有稽核或標案時程。我們會安排實機 Demo,並用一台你指定的機器跑首輪掃描,讓你先看到真實的報告。